
Trae
字节跳动推出的智能编程辅助工具,通过集成先进AI技术,为开发者提供高效的代码自动补全、智能问答及端到端自动化开发支持。
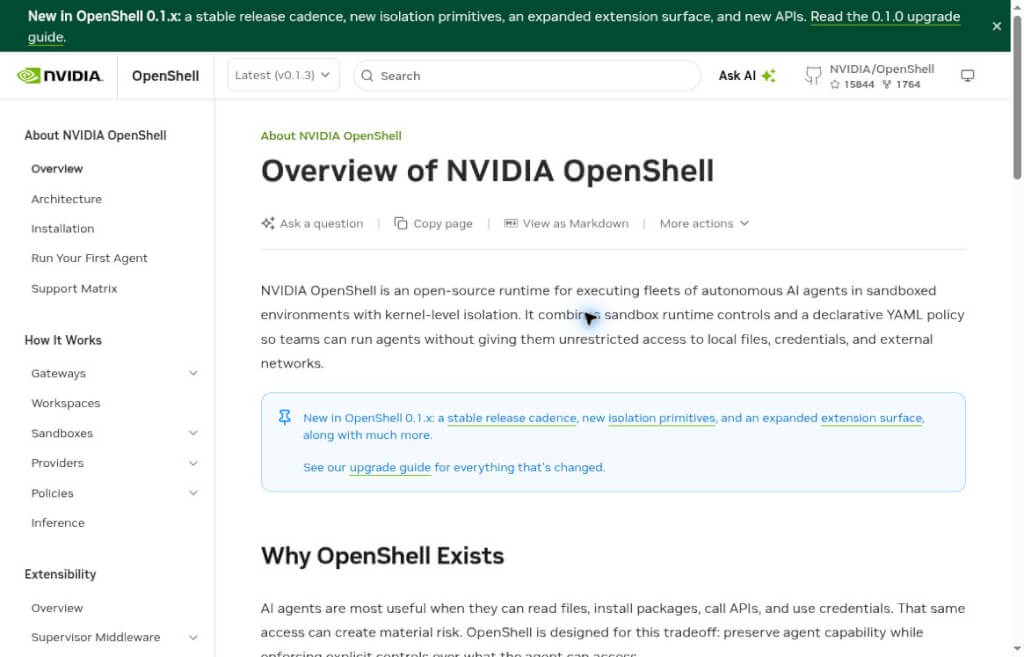
OpenShell是NVIDIA推出的开源AI智能体运行环境,采用Apache-2.0许可证。它通过沙箱和可声明的访问策略,管理智能体能够读取的文件、发起的网络连接以及使用的凭据,适合需要把编码助手或自动化智能体接入真实工作环境的开发团队。
2026年10月9日发布的v0.1.3改进了MCP请求检查、沙箱重启及企业代理支持。部署时应结合团队的网络架构、身份管理和工具权限进行测试。
OpenShell适合智能体开发者、平台工程师与安全团队,尤其适用于既要让AI读写代码、调用接口,又要明确权限边界的场景。把访问规则集中管理后,团队更容易检查“哪些文件可以读、哪些服务可以访问”,并在任务变化时审阅规则。
它需要一定运维基础。默认沙箱是精简Ubuntu环境,没有预装智能体;使用者还需选择并配置智能体及模型服务。项目代码开源不代表外部模型推理免费,相关服务可能另行计费。
例如,团队可以为代码分析任务只开放指定项目目录与批准的模型端点,为联网检索任务单独配置访问范围。先把不同任务拆分到合适的边界内,再根据日志调整策略,比一次授予所有权限更便于审查。已有复杂网络和身份系统的企业,还需要安排兼容性测试。
沙箱不是绝对安全保证。错误的白名单、过宽的挂载目录及不可信工具依然可能带来风险;生产环境应遵循官方安全建议。项目提供匿名遥测开关,部署前也应检查团队的数据与监控要求。
| 方案 | 主要用途 | 选择建议 |
|---|---|---|
| OpenShell | 智能体沙箱、网络与凭据策略管理 | 适合需要明确执行边界的开发团队 |
| 普通容器部署 | 封装应用及依赖环境 | 需要另外设计智能体的访问与凭据规则 |
| 直接运行编码助手 | 快速完成本机开发任务 | 上手路径较短,但需仔细管理所授权限 |


 简体中文 简体中文
 English